想请教一下,近日,linux 内核被曝存在提取权限漏洞(漏洞编号 CVE-2024-1086),攻击者利用该漏洞可在本地进行提权操 作,最高可获取目标服务器的 root 管理权限目前官方已经升级内核版本修复漏洞,针对这个漏洞,欧拉系统版本 22.03 LTS SP1 咱们社区小伙伴都是如何做修复的呢?
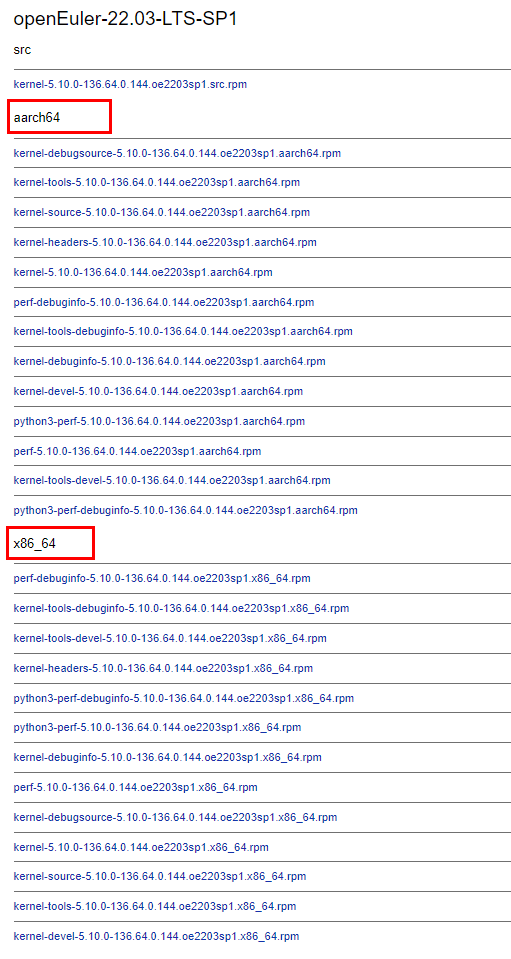
软件包这么多,全部要安装吗,有没有具体的指导操作
一般都有安装的,重点看一下软件包的版本,确保不低于安全公告中的软件包的版本就行
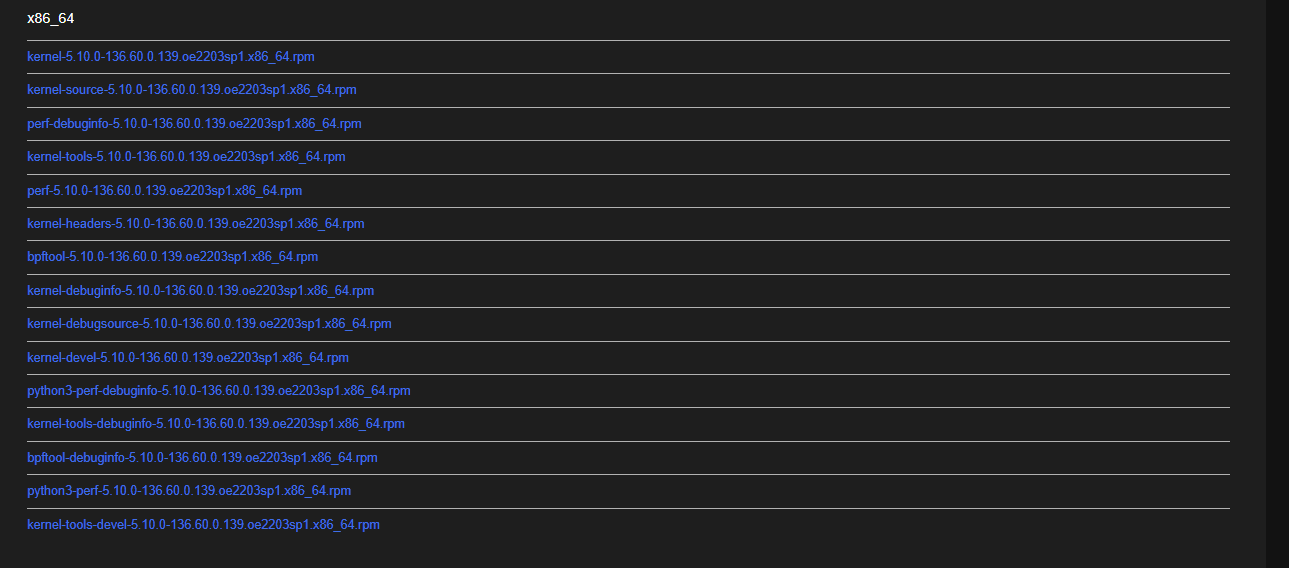
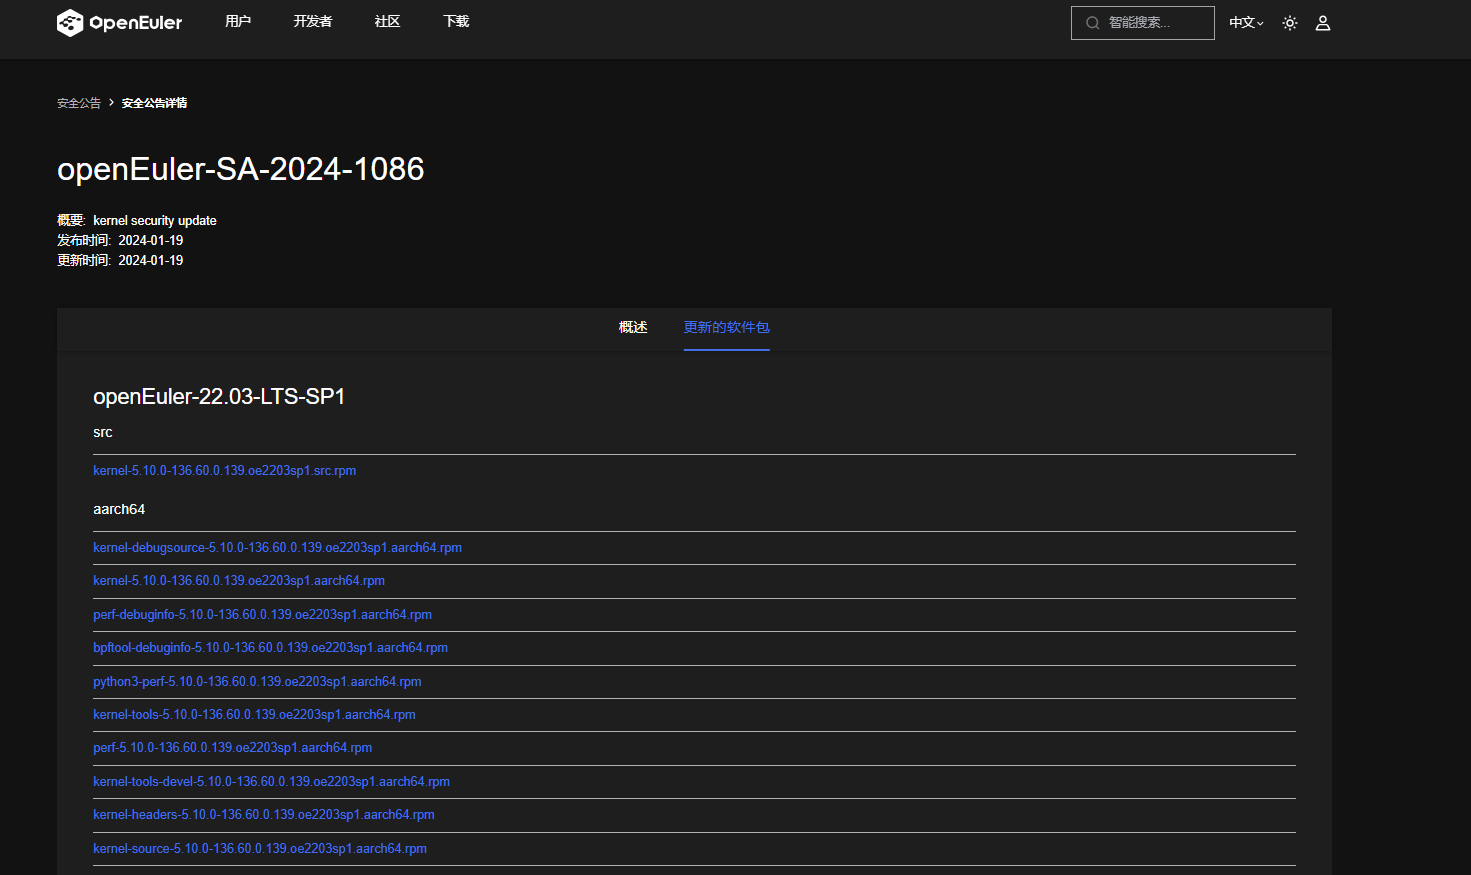
请问最新发布的 openEuler 22.03 LTS SP4还涉及该漏洞(CVE-2024-1086)问题吗